

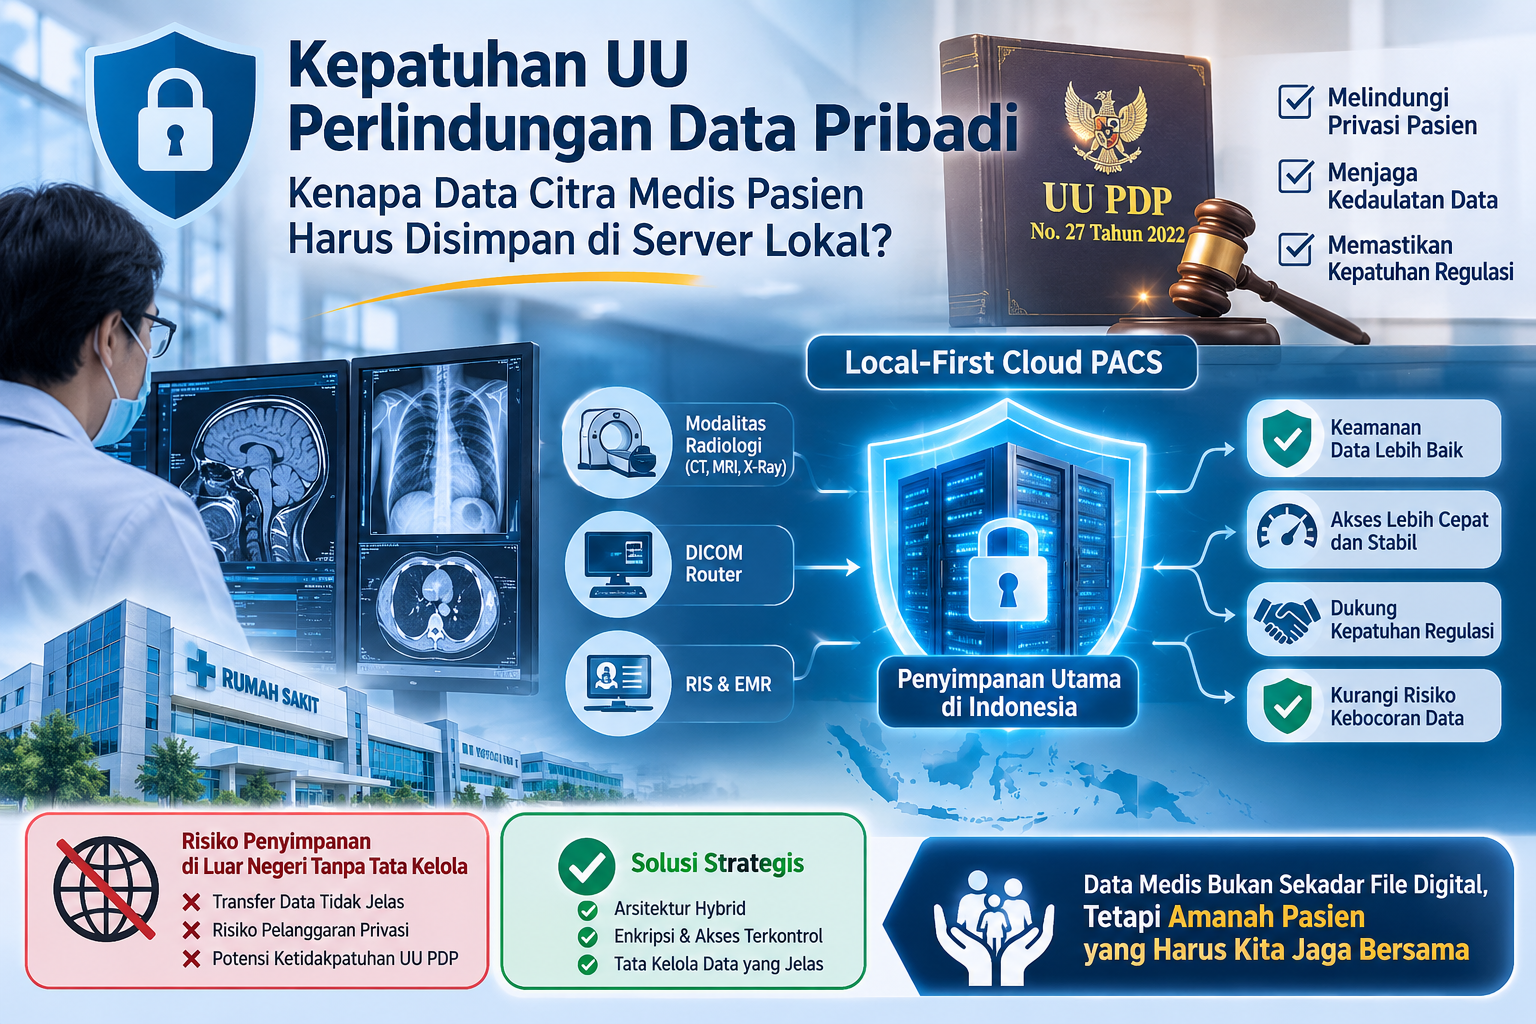
Melindungi Privasi Pasien, Menjaga Kedaulatan Data, dan Membangun Masa Depan Digital Rumah Sakit Indonesia
Transformasi digital di sektor kesehatan telah mengubah cara rumah sakit mengelola informasi medis pasien. Pemeriksaan radiologi seperti CT Scan, MRI, X-Ray, USG, hingga PET Scan kini menghasilkan data digital yang semakin besar dan kompleks. Data tersebut tidak hanya menjadi bagian dari proses diagnosis, tetapi juga merupakan aset informasi medis yang sangat sensitif.
Dalam ekosistem rumah sakit modern, data citra medis umumnya dikelola melalui teknologi Picture Archiving and Communication System (PACS), Radiology Information System (RIS), dan Electronic Medical Record (EMR). Seiring meningkatnya kebutuhan efisiensi dan skalabilitas, penggunaan cloud PACS menjadi salah satu pilihan pengembangan infrastruktur kesehatan digital.
Namun, di balik kemudahan tersebut, muncul pertanyaan penting: di mana seharusnya data citra medis pasien Indonesia disimpan?
Apakah seluruh data medis harus berada di server lokal Indonesia? Bagaimana kaitannya dengan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP)?
Pertanyaan ini menjadi semakin relevan ketika rumah sakit mulai mengadopsi cloud computing, artificial intelligence (AI), dan layanan kesehatan digital lintas wilayah.
1. Data Citra Medis Adalah Data Pribadi yang Sangat Sensitif
Citra medis dalam format DICOM (Digital Imaging and Communications in Medicine) bukan sekadar kumpulan gambar anatomi tubuh manusia.
Di dalamnya dapat terkandung berbagai informasi, seperti:
- Identitas pasien, termasuk nama dan Patient ID.
- Tanggal lahir atau informasi demografis tertentu.
- Nomor pemeriksaan dan identitas fasilitas kesehatan.
- Informasi dokter, waktu pemeriksaan, serta jenis modalitas.
- Hasil citra CT Scan, MRI, X-Ray, dan pemeriksaan lainnya.
- Informasi klinis atau metadata lain yang berkaitan dengan pasien.
Bahkan ketika nama pasien dihilangkan, citra medis masih berpotensi mengidentifikasi seseorang melalui kombinasi metadata, informasi klinis, atau karakteristik citra tertentu.
Karena itu, de-identifikasi atau penghilangan identitas harus dilakukan secara tepat, termasuk memperhatikan informasi yang tertanam di dalam pixel data dan metadata DICOM.
UU Nomor 27 Tahun 2022 secara tegas memasukkan data dan informasi kesehatan sebagai Data Pribadi yang bersifat spesifik dalam Pasal 4. Artinya, pengelolaan data kesehatan memerlukan perlindungan yang serius dan sesuai ketentuan hukum.
2. Apakah UU PDP Mewajibkan Semua Data Medis Disimpan di Server Lokal?
Ini adalah poin hukum yang sangat penting untuk dipahami.
UU PDP tidak secara otomatis mewajibkan seluruh data citra medis pasien Indonesia disimpan hanya di server yang berada di Indonesia.
Pasal 56 UU PDP mengatur bahwa transfer Data Pribadi ke luar wilayah hukum Indonesia dapat dilakukan dengan persyaratan tertentu.
Secara garis besar, pengendali data wajib memastikan:
- Negara penerima memiliki tingkat pelindungan data pribadi yang setara atau lebih tinggi.
- Jika persyaratan tersebut tidak terpenuhi, harus dipastikan adanya pelindungan yang memadai dan bersifat mengikat.
- Jika kedua persyaratan tersebut tidak terpenuhi, transfer memerlukan persetujuan Subjek Data Pribadi sesuai ketentuan undang-undang.
Ketentuan ini menunjukkan bahwa transfer data ke luar negeri bukan sesuatu yang otomatis dilarang, tetapi harus memenuhi persyaratan hukum yang berlaku.
Di sisi lain, terdapat perbedaan penting antara penyelenggara sistem elektronik lingkup publik dan lingkup privat.
Berdasarkan Pasal 20 dan Pasal 21 PP Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik:
- Penyelenggara Sistem Elektronik (PSE) lingkup publik pada prinsipnya wajib melakukan pengelolaan, pemrosesan, dan/atau penyimpanan sistem elektronik serta data elektronik di wilayah Indonesia, dengan pengecualian yang diatur dalam peraturan tersebut.
- PSE lingkup privat dapat melakukan pengelolaan, pemrosesan, dan/atau penyimpanan sistem elektronik serta data elektronik di Indonesia dan/atau di luar Indonesia, dengan kewajiban terkait pengawasan dan penegakan hukum.
Oleh karena itu, penentuan lokasi penyimpanan data rumah sakit harus mempertimbangkan status penyelenggara, ketentuan sektoral, jenis data, kontrak, serta arsitektur layanan yang digunakan.
Tidak cukup hanya berasumsi bahwa rumah sakit pemerintah atau swasta selalu memiliki kewajiban lokasi penyimpanan yang sama.
3. Mengapa Server Lokal Menjadi Strategi yang Penting bagi Rumah Sakit?
Walaupun tidak selalu merupakan kewajiban universal, penyimpanan data medis di Indonesia menawarkan sejumlah keuntungan strategis.
A. Memperkuat kendali atas data pasien
Dengan server lokal, rumah sakit memiliki peluang lebih besar untuk mengendalikan lokasi penyimpanan, pengelolaan akses, kebijakan retensi, serta mekanisme penghapusan data.
Rumah sakit juga dapat merancang pembatasan akses bagi vendor, administrator, maupun pihak ketiga.
Namun, lokasi server saja tidak otomatis menjamin keamanan. Server lokal yang tidak memiliki enkripsi, segmentasi jaringan, audit log, dan kontrol akses yang baik tetap berisiko mengalami kebocoran.
B. Mendukung kepatuhan regulasi
Infrastruktur lokal dapat menyederhanakan pemenuhan sejumlah persyaratan tata kelola data, terutama ketika terdapat kewajiban penyimpanan di dalam negeri atau ketentuan khusus dari regulator dan pemilik sistem.
Bagi rumah sakit, pendekatan ini juga dapat mempermudah dokumentasi audit, penilaian risiko, serta koordinasi dengan penyedia layanan.
Kepatuhan tidak berhenti pada lokasi server. Rumah sakit tetap harus mengelola dasar pemrosesan data, tujuan penggunaan, hak pasien, keamanan, retensi, dan hubungan dengan prosesor data.
C. Meningkatkan performa akses citra medis
Data radiologi memiliki ukuran besar. Satu rangkaian pemeriksaan CT Scan atau MRI dapat menghasilkan ratusan hingga ribuan citra, bergantung pada protokol dan jenis pemeriksaan.
Jika infrastruktur dirancang dengan baik, penyimpanan dan jaringan lokal dapat membantu:
- Mempercepat akses citra dari workstation radiologi.
- Mengurangi ketergantungan pada koneksi internet untuk operasional internal.
- Mendukung distribusi citra ke ruang dokter dan unit pelayanan.
- Memperbaiki pengalaman pembacaan citra dalam jaringan rumah sakit.
Meskipun demikian, performa tetap dipengaruhi kapasitas storage, throughput jaringan, arsitektur PACS, caching, dan beban akses secara bersamaan.
D. Mendukung kontinuitas layanan rumah sakit
Ketika koneksi internet terganggu, rumah sakit tetap perlu menjalankan layanan diagnostik dan pelayanan pasien.
Penyimpanan lokal atau mekanisme edge storage dapat membantu menjaga akses terhadap data yang dibutuhkan secara operasional.
Untuk rumah sakit dengan banyak cabang, pendekatan hybrid dapat menggabungkan penyimpanan lokal dan replikasi terkontrol ke pusat data utama di Indonesia.
E. Mengurangi risiko ketergantungan vendor
Ketergantungan pada satu penyedia cloud atau sistem PACS dapat menciptakan tantangan terkait migrasi, biaya, akses data, dan keberlangsungan layanan.
Dengan arsitektur yang mendukung interoperabilitas, ekspor data, standar DICOM, serta kebijakan exit strategy yang jelas, rumah sakit dapat meningkatkan kemandirian teknologi.
4. Risiko Jika Data Medis Disimpan di Luar Negeri Tanpa Tata Kelola yang Tepat
Penyimpanan di luar negeri bukan otomatis tidak aman. Banyak pusat data internasional memiliki infrastruktur keamanan yang sangat baik.
Namun, risiko dapat muncul apabila rumah sakit tidak memahami keseluruhan jalur data.
Contohnya:
- Data disimpan di luar Indonesia tanpa penilaian persyaratan transfer data.
- Backup berada di negara berbeda dari lokasi primary storage.
- Vendor memiliki akses administratif yang tidak transparan.
- Data digunakan untuk pelatihan AI tanpa dasar pemrosesan yang sesuai.
- Metadata DICOM dikirim ke layanan analitik pihak ketiga.
- Rumah sakit tidak mengetahui lokasi disaster recovery.
- Kontrak tidak mengatur insiden keamanan, penghapusan, dan pengembalian data.
Dalam praktiknya, lokasi penyimpanan utama bukan satu-satunya hal yang perlu diperiksa.
Rumah sakit harus mengetahui di mana data diproses, siapa yang mengakses, ke mana data direplikasi, serta apakah terdapat transfer lintas negara pada proses backup, dukungan teknis, analitik, atau AI.
5. Strategi Ideal: Local-First Cloud PACS
Bagi banyak rumah sakit di Indonesia, salah satu pendekatan yang layak dipertimbangkan adalah arsitektur Local-First Cloud PACS.
Konsep ini mengutamakan pengelolaan dan penyimpanan data di Indonesia, dengan dukungan cloud dan layanan terdistribusi sesuai kebutuhan.
Arsitektur dapat terdiri atas:
1. Modalitas radiologi
CT Scan, MRI, X-Ray, USG, dan perangkat imaging lainnya mengirimkan pemeriksaan melalui DICOM.
2. DICOM Router
Mengatur aliran citra, routing, validasi, serta kebijakan pengiriman data sesuai konfigurasi rumah sakit.
3. PACS Storage di Indonesia
Menyimpan citra medis dengan pengaturan akses, enkripsi, audit log, dan kebijakan retensi.
4. Backup dan Disaster Recovery
Menyediakan salinan data yang terlindungi, teruji, dan memiliki lokasi serta kebijakan pemulihan yang jelas.
5. RIS dan EMR
Menghubungkan data pemeriksaan dengan alur kerja radiologi dan rekam medis elektronik.
6. AI dan Advanced Imaging
Mendukung pemrosesan AI, rekonstruksi citra, deteksi kelainan, dan analitik dengan kontrol akses dan penggunaan data yang sesuai.
Model ini dapat dikembangkan dalam bentuk on-premise, private cloud Indonesia, atau hybrid cloud.
Yang paling penting adalah memastikan seluruh komponen, termasuk backup, logging, dan layanan pemrosesan, masuk dalam desain tata kelola data.
6. Data Medis dan AI: Tantangan Baru dalam Perlindungan Privasi
Perkembangan AI di bidang kesehatan membuka peluang besar, mulai dari deteksi tuberkulosis melalui foto toraks, analisis stroke, identifikasi lesi, hingga peningkatan kualitas rekonstruksi citra.
Namun, AI membutuhkan data yang berkualitas dan dalam banyak kasus memerlukan data dalam jumlah besar.
Pertanyaan yang harus dijawab bukan sekadar apakah data dapat digunakan untuk AI, melainkan:
- Apakah penggunaan data memiliki dasar pemrosesan yang sah?
- Apakah tujuan pemrosesan sudah dijelaskan secara tepat?
- Apakah data benar-benar perlu diidentifikasi?
- Apakah vendor AI menerima atau menyimpan citra pasien?
- Apakah data digunakan kembali untuk melatih model?
- Apakah hasil pemrosesan dapat mengungkap identitas pasien?
- Apakah ada transfer data ke luar Indonesia?
Penggunaan data untuk pelayanan medis, penelitian, pengembangan model AI, dan kepentingan komersial tidak boleh dianggap sebagai satu tujuan yang sama.
Setiap penggunaan perlu dievaluasi sesuai dasar hukum, tujuan, risiko, dan ketentuan yang berlaku.
De-identifikasi dapat membantu menurunkan risiko, tetapi tidak selalu menghilangkan seluruh risiko identifikasi ulang.
7. Checklist Kepatuhan untuk Rumah Sakit dan Vendor PACS
Sebelum memilih solusi PACS atau cloud PACS, rumah sakit sebaiknya memastikan beberapa hal berikut:
- Memetakan seluruh data pasien, termasuk citra DICOM dan metadata.
- Mengidentifikasi peran pengendali data dan prosesor data.
- Menentukan dasar pemrosesan dan tujuan penggunaan data.
- Memastikan lokasi primary storage, backup, dan disaster recovery.
- Menilai kebutuhan serta persyaratan transfer data lintas negara.
- Menerapkan enkripsi saat data dikirim dan disimpan.
- Menggunakan kontrol akses berbasis peran dan prinsip least privilege.
- Menyediakan audit trail atas aktivitas akses dan perubahan data.
- Menetapkan kebijakan retensi, penghapusan, dan pengembalian data.
- Menyediakan prosedur respons insiden dan pemulihan bencana.
- Mengevaluasi subprosesor, akses dukungan teknis, serta kontrak vendor.
- Meninjau kebutuhan penilaian dampak pelindungan data pribadi dan penunjukan pejabat/petugas fungsi PDP sesuai ketentuan.
UU PDP juga mengatur kewajiban pemberitahuan kegagalan pelindungan data pribadi paling lambat 3 x 24 jam dalam kondisi dan sesuai ketentuan Pasal 46. Prosedur penanganan insiden harus disiapkan agar rumah sakit dapat memenuhi kewajiban tersebut.
8. Masa Depan PACS Indonesia: Bukan Hanya Cloud, tetapi Trust Infrastructure
Masa depan teknologi PACS bukan sekadar memindahkan data dari server rumah sakit ke cloud.
PACS modern perlu dibangun sebagai infrastruktur kepercayaan digital yang mampu mengintegrasikan keamanan, interoperabilitas, ketersediaan, dan kepatuhan.
Bagi Indonesia, penguatan ekosistem pusat data domestik dapat mendukung pertumbuhan layanan radiologi digital, tele-radiologi, AI kesehatan, dan integrasi antar fasilitas kesehatan.
Namun, keberhasilan tidak hanya ditentukan oleh lokasi data. Kualitas infrastruktur, standar keamanan, transparansi vendor, kemampuan audit, dan tata kelola yang matang tetap menjadi faktor utama.
Rumah sakit membutuhkan solusi yang bukan hanya cepat dan ekonomis, tetapi juga mampu mempertanggungjawabkan bagaimana data pasien dikumpulkan, digunakan, disimpan, dan dilindungi.
Kesimpulan
Perlindungan data citra medis pasien harus menjadi prioritas dalam transformasi digital kesehatan Indonesia.
Server lokal menawarkan manfaat strategis dalam hal kendali data, performa, kontinuitas layanan, dan dukungan kepatuhan. Dalam konteks tertentu, penyimpanan di Indonesia juga merupakan kewajiban regulasi.
Namun, tidak tepat menyimpulkan bahwa UU PDP secara universal melarang atau mewajibkan seluruh data medis berada di server lokal.
Pendekatan yang paling bijak adalah membangun arsitektur PACS yang mengutamakan kepatuhan, keamanan, interoperabilitas, dan kedaulatan data, dengan penentuan lokasi penyimpanan berdasarkan klasifikasi sistem, regulasi, risiko, serta kebutuhan operasional.
Data medis bukan sekadar file digital. Data medis adalah amanah pasien yang harus dijaga oleh seluruh ekosistem kesehatan.
Referensi regulasi:
- Undang-Undang Republik Indonesia Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, khususnya Pasal 4, Pasal 20, Pasal 46, dan Pasal 56.
- Peraturan Pemerintah Nomor 71 Tahun 2019 tentang Penyelenggaraan Sistem dan Transaksi Elektronik, khususnya Pasal 20 dan Pasal 21.
- Ketentuan peraturan perundang-undangan di bidang kesehatan, rekam medis, dan penyelenggaraan sistem elektronik yang relevan dengan jenis fasilitas serta sistem yang digunakan.
Catatan: Artikel ini merupakan materi edukasi teknologi dan kepatuhan, bukan pendapat hukum untuk kasus tertentu. Implementasi perlu ditelaah berdasarkan regulasi yang berlaku, status penyelenggara, dan arsitektur layanan masing-masing rumah sakit.