

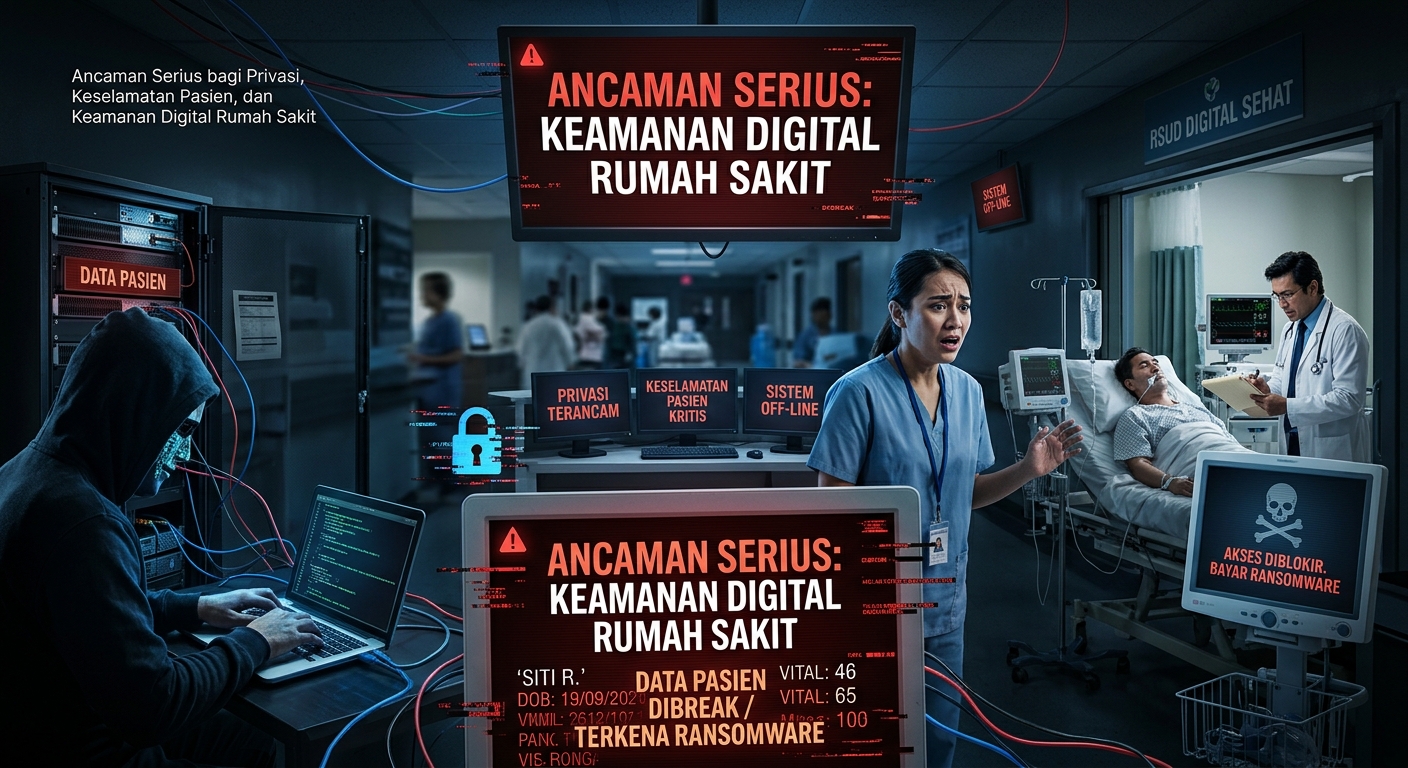
Transformasi digital telah membawa perubahan besar dalam dunia pelayanan kesehatan. Rumah sakit kini semakin mengandalkan teknologi seperti Electronic Medical Record (EMR), Hospital Information System (HIS/SIMRS), Radiology Information System (RIS), dan Picture Archiving and Communication System (PACS) untuk meningkatkan efisiensi, mempercepat pelayanan, serta mempermudah akses terhadap informasi medis pasien.
Namun, di balik kemajuan tersebut, muncul risiko yang tidak boleh diabaikan, yaitu pencurian dan penyalahgunaan data pasien.
Data kesehatan bukan sekadar kumpulan informasi administratif. Di dalamnya terdapat identitas pribadi, riwayat penyakit, hasil pemeriksaan laboratorium, resep obat, diagnosis dokter, hingga citra medis seperti CT Scan, MRI, dan X-Ray. Apabila informasi tersebut jatuh ke tangan yang tidak berwenang, dampaknya dapat meluas dari pelanggaran privasi hingga ancaman terhadap keselamatan pasien.
Mengapa Data Pasien Menjadi Target Pencurian?
Data kesehatan memiliki nilai tinggi karena mengandung informasi yang bersifat sensitif dan sering kali sulit diganti.
Berbeda dengan kata sandi atau nomor kartu pembayaran yang dapat diperbarui, riwayat kesehatan seseorang tidak dapat begitu saja diubah. Informasi tentang penyakit, tindakan medis, atau kondisi genetik dapat tetap relevan selama bertahun-tahun.
Data tersebut berpotensi dimanfaatkan untuk berbagai tindakan, seperti:
- Penipuan identitas dan rekayasa sosial.
- Pemerasan dengan ancaman menyebarkan informasi medis.
- Penipuan finansial yang memanfaatkan identitas pasien.
- Penjualan atau distribusi data tanpa hak.
- Pemanfaatan informasi medis untuk tindakan diskriminatif atau manipulatif.
Serangan siber terhadap fasilitas kesehatan juga dapat melibatkan ransomware, pencurian kredensial, eksploitasi sistem yang rentan, maupun penyalahgunaan hak akses oleh pihak internal.
Penting dipahami bahwa kebocoran data tidak selalu disebabkan oleh peretasan dari luar. Kesalahan konfigurasi, perangkat yang tidak diperbarui, akses berlebihan, serta kelalaian dalam pengelolaan data juga dapat menjadi penyebab.
Dampak Pencurian Data Pasien terhadap Masyarakat
1. Hilangnya Privasi dan Kepercayaan Pasien
Pasien memberikan informasi kesehatan kepada tenaga medis dengan harapan bahwa data tersebut digunakan untuk kepentingan pelayanan.
Ketika informasi pribadi tersebar, pasien dapat mengalami rasa takut, malu, tekanan psikologis, hingga kekhawatiran terhadap lingkungan sosial dan pekerjaannya.
Dalam jangka panjang, insiden kebocoran data dapat mengurangi kepercayaan masyarakat terhadap rumah sakit dan layanan kesehatan digital.
2. Risiko Penipuan dan Penyalahgunaan Identitas
Informasi identitas pasien dapat dikombinasikan dengan nomor telepon, alamat, atau data lain untuk melakukan penipuan.
Pelaku dapat menyamar sebagai rumah sakit, dokter, perusahaan asuransi, atau pihak administrasi untuk meminta pembayaran, kode OTP, maupun informasi tambahan.
Oleh karena itu, kebocoran data tidak berhenti ketika file berhasil dicuri. Risiko penyalahgunaan dapat berlanjut setelah insiden pertama.
3. Ancaman terhadap Keselamatan Pasien
Dampak keamanan siber menjadi lebih serius apabila serangan tidak hanya mencuri data, tetapi juga mengubah, mengenkripsi, menghapus, atau membuat informasi klinis tidak dapat diakses.
Bayangkan ketika dokter membutuhkan hasil CT Scan, riwayat alergi, atau catatan pengobatan, tetapi sistem rumah sakit sedang tidak tersedia.
Situasi tersebut berpotensi menyebabkan keterlambatan pelayanan, pengulangan pemeriksaan, serta kesulitan dalam mengambil keputusan klinis.
Pencurian data dan gangguan sistem memang merupakan dua jenis dampak yang berbeda, tetapi dapat terjadi dalam satu insiden siber.
4. Kerugian Finansial dan Reputasi Rumah Sakit
Rumah sakit dapat menghadapi biaya investigasi forensik digital, pemulihan infrastruktur, penguatan keamanan, gangguan operasional, serta potensi sengketa hukum.
Selain kerugian finansial, reputasi fasilitas kesehatan dapat terdampak. Pasien dan mitra bisnis akan mempertanyakan bagaimana data mereka dikelola dan dilindungi.
Keamanan informasi dengan demikian bukan hanya tanggung jawab departemen IT, tetapi merupakan bagian dari manajemen risiko organisasi.
Risiko Khusus pada PACS dan Citra Medis DICOM
Dalam sistem radiologi digital, PACS memegang peran penting untuk menyimpan, mengelola, dan mendistribusikan citra medis.
File DICOM tidak hanya berisi informasi visual dari pemeriksaan. File tersebut juga dapat mengandung metadata yang mencakup identitas pasien, nomor rekam medis, tanggal pemeriksaan, informasi alat, dan detail teknis lainnya.
Jika tidak dikelola dengan baik, data citra medis berpotensi mengungkap identitas pasien serta informasi mengenai kondisi kesehatannya.
Risiko keamanan PACS meliputi:
- Akses tidak sah ke arsip citra medis.
- Pencurian file DICOM dalam jumlah besar.
- Eksposur layanan DICOM akibat konfigurasi jaringan yang tidak aman.
- Penggunaan akun bersama atau kredensial yang bocor.
- Penghapusan, manipulasi, atau enkripsi arsip medis.
- Penyalahgunaan data untuk pelatihan AI tanpa dasar pemrosesan dan perlindungan yang sesuai.
Perlu diperhatikan bahwa menghilangkan nama pasien dari metadata belum tentu membuat citra medis sepenuhnya anonim. Informasi lain dalam metadata, identitas pada gambar, maupun karakteristik citra tertentu dapat tetap menimbulkan risiko identifikasi ulang.
Karena itu, anonimisasi DICOM harus dilakukan secara terstruktur, termasuk pemeriksaan metadata, informasi yang tertanam pada gambar, serta elemen pengenal lainnya.
UU Perlindungan Data Pribadi dan Tanggung Jawab Rumah Sakit
Di Indonesia, perlindungan data pribadi diatur melalui Undang-Undang Nomor 27 Tahun 2022 tentang Perlindungan Data Pribadi (UU PDP).
Data dan informasi kesehatan termasuk kategori Data Pribadi yang bersifat spesifik.
Pengelolaan data pasien karena itu membutuhkan dasar pemrosesan yang sah, pembatasan tujuan penggunaan, pengamanan yang memadai, serta tata kelola yang jelas mengenai pihak-pihak yang dapat mengakses informasi tersebut.
Pasal 46 UU PDP mengatur kewajiban pemberitahuan tertulis atas kegagalan pelindungan data pribadi paling lambat 3 × 24 jam kepada subjek data pribadi dan lembaga sesuai ketentuan yang berlaku.
Rumah sakit dan penyedia teknologi kesehatan perlu memahami pembagian tanggung jawab berdasarkan peran masing-masing sebagai pengendali atau prosesor data pribadi, sesuai kondisi pemrosesannya.
Kepatuhan tidak cukup hanya dengan memiliki kebijakan privasi. Diperlukan implementasi kontrol teknis, prosedur operasional, dokumentasi, serta evaluasi berkala.
Apakah Menyimpan Data Pasien di Server Lokal Sudah Cukup Aman?
Penyimpanan data di server lokal atau data center di Indonesia dapat menjadi bagian dari strategi pengendalian data dan kepatuhan.
Namun, lokasi server saja tidak otomatis menjamin keamanan.
Server lokal yang tidak memiliki segmentasi jaringan, kontrol akses, enkripsi, backup, pemantauan, dan prosedur pemulihan yang baik tetap dapat mengalami kebocoran maupun serangan ransomware.
Sebaliknya, arsitektur cloud juga dapat dirancang dengan kontrol keamanan yang kuat apabila tata kelola, konfigurasi, lokasi pemrosesan, dan kewajiban hukumnya dipenuhi.
Pemilihan arsitektur harus mempertimbangkan regulasi yang berlaku, sensitivitas data, kebutuhan operasional, ketersediaan layanan, kontrol organisasi, serta kemampuan pemulihan.
Untuk rumah sakit di Indonesia, keputusan mengenai lokasi penyimpanan data harus dilakukan melalui evaluasi hukum dan teknis, bukan hanya asumsi bahwa satu model selalu lebih aman daripada model lainnya.
Strategi Membangun PACS yang Lebih Aman
Keamanan PACS modern perlu dirancang sejak tahap pengembangan dan implementasi.
Beberapa langkah yang perlu menjadi prioritas meliputi:
1. Identity and Access Management
Setiap pengguna memiliki akun individual, dengan hak akses berdasarkan fungsi dan tanggung jawab. Terapkan MFA, pembatasan akses administrator, serta evaluasi akun secara berkala.
2. Enkripsi dan perlindungan komunikasi
Lindungi data saat tersimpan dan saat dikirim. Gunakan protokol komunikasi yang aman serta pengelolaan sertifikat dan kunci enkripsi yang baik.
3. Segmentasi jaringan
Pisahkan jaringan perangkat modalitas, PACS, workstation radiologi, server aplikasi, dan jaringan umum sesuai kebutuhan operasional. Hindari mengekspos layanan DICOM secara langsung ke internet.
4. Audit log dan pemantauan
Catat aktivitas akses, pengunduhan, perubahan konfigurasi, dan aktivitas administratif. Terapkan pemantauan untuk mendeteksi pola akses yang tidak wajar.
5. Backup dan disaster recovery
Sediakan backup terisolasi atau immutable, uji pemulihan secara berkala, dan tetapkan target RPO serta RTO sesuai kebutuhan pelayanan klinis.
6. Keamanan rantai pasok teknologi
Evaluasi vendor, pembaruan keamanan, akses remote support, komponen perangkat lunak, dan prosedur penanganan kerentanan.
7. Incident response
Rumah sakit perlu memiliki rencana respons insiden, jalur eskalasi, mekanisme isolasi sistem, pelestarian bukti digital, serta prosedur pelayanan alternatif ketika sistem tidak tersedia.
Masa Depan Digitalisasi Kesehatan Membutuhkan Kepercayaan
Keberhasilan transformasi digital kesehatan tidak cukup diukur melalui jumlah rumah sakit yang telah menggunakan EMR, PACS, atau sistem terintegrasi.
Keberhasilan juga harus dinilai melalui kemampuan menjaga kerahasiaan data, memastikan integritas informasi medis, mempertahankan ketersediaan layanan, serta membangun kepercayaan pasien.
Di tengah perkembangan AI kesehatan, cloud computing, interoperabilitas, dan pertukaran data medis, kebutuhan terhadap keamanan informasi akan semakin penting.
PACS, RIS, EMR, dan SIMRS harus dipandang sebagai bagian dari infrastruktur kritis pelayanan kesehatan yang memerlukan perlindungan berkelanjutan.
Melindungi data pasien berarti melindungi martabat, privasi, dan keselamatan manusia.
Keamanan data bukan sekadar fitur teknologi. Keamanan data adalah fondasi kepercayaan dalam pelayanan kesehatan digital Indonesia.