

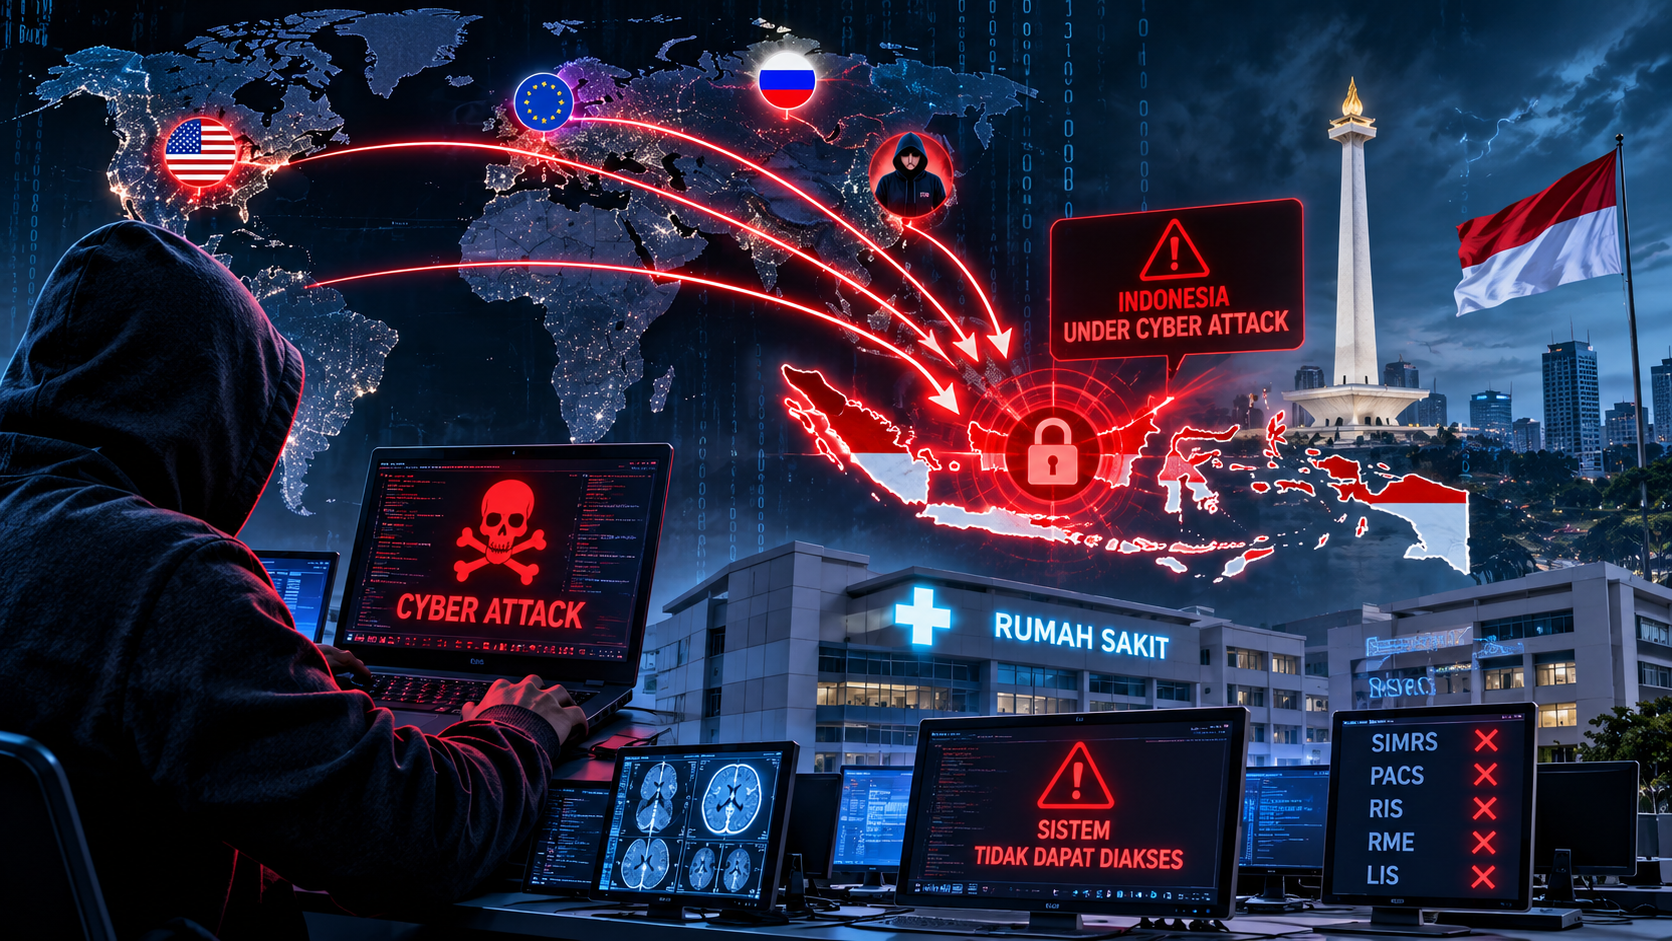
Di era digital, rumah sakit tidak lagi hanya bergantung pada tenaga medis, obat-obatan, dan peralatan kesehatan. Berbagai aktivitas pelayanan kini sangat bergantung pada sistem teknologi informasi yang saling terhubung, mulai dari pendaftaran pasien, Rekam Medis Elektronik (RME), Sistem Informasi Manajemen Rumah Sakit (SIMRS), Radiology Information System (RIS), Picture Archiving and Communication System (PACS), hingga sistem laboratorium dan farmasi.
Digitalisasi tersebut membuat pelayanan kesehatan menjadi lebih cepat, efisien, dan terintegrasi. Dokter dapat mengakses riwayat pasien secara elektronik, hasil pemeriksaan radiologi dapat dilihat melalui workstation, dan informasi laboratorium dapat diterima tanpa harus menunggu dokumen fisik.
Namun, ketergantungan terhadap teknologi juga menghadirkan risiko baru. Salah satu ancaman paling serius adalah serangan siber yang dapat melumpuhkan sistem informasi rumah sakit.
Bayangkan sebuah rumah sakit yang tiba-tiba tidak dapat mengakses rekam medis pasien. Sistem pendaftaran berhenti beroperasi, dokter tidak bisa membuka hasil CT Scan dan MRI, laboratorium tidak dapat mengirimkan hasil pemeriksaan, sementara bagian farmasi kesulitan memeriksa resep elektronik.
Dalam situasi seperti ini, yang terganggu bukan sekadar komputer atau jaringan internet. Seluruh proses pelayanan medis dapat ikut terhenti.
Serangan siber terhadap rumah sakit bukan hanya persoalan teknologi informasi. Dalam kondisi tertentu, serangan tersebut dapat menjadi ancaman terhadap keselamatan pasien.
Mengapa Rumah Sakit Menjadi Target Serangan Siber?
Rumah sakit memiliki karakteristik yang membuatnya menjadi target menarik bagi pelaku kejahatan siber.
Pertama, rumah sakit menyimpan data dalam jumlah besar yang memiliki tingkat sensitivitas tinggi. Informasi identitas, diagnosis, riwayat penyakit, hasil laboratorium, dan citra medis dapat disalahgunakan untuk pemerasan maupun penipuan.
Kedua, pelayanan rumah sakit berlangsung selama 24 jam. Gangguan sistem dapat langsung memengaruhi operasional sehingga rumah sakit memiliki tekanan besar untuk segera memulihkan layanan.
Ketiga, infrastruktur teknologi rumah sakit sering terdiri dari berbagai aplikasi dan perangkat dari vendor berbeda. SIMRS, PACS, RIS, LIS, perangkat radiologi, server, jaringan, dan sistem administrasi harus saling berkomunikasi. Kompleksitas ini dapat menimbulkan celah keamanan apabila tidak dikelola secara terpadu.
Keempat, sebagian perangkat medis memiliki siklus penggunaan yang panjang. Tidak semua perangkat dapat diperbarui dengan mudah karena keterbatasan dukungan vendor, kompatibilitas, atau kebutuhan menjaga kelangsungan operasional.
Kombinasi faktor tersebut membuat keamanan siber menjadi kebutuhan strategis bagi setiap rumah sakit.
Jenis Serangan Siber yang Dapat Melumpuhkan Rumah Sakit
Ada beberapa jenis serangan yang berpotensi mengganggu bahkan melumpuhkan sistem teknologi informasi rumah sakit.
1. Ransomware: Ketika Seluruh Sistem Tidak Dapat Diakses
Ransomware merupakan salah satu ancaman paling serius bagi rumah sakit. Serangan ini dapat mengenkripsi file atau sistem sehingga pengguna yang sah tidak lagi dapat mengakses data.
Dalam beberapa kasus, pelaku juga mencuri data sebelum mengenkripsinya, kemudian mengancam akan menyebarkan informasi tersebut apabila tuntutan tidak dipenuhi.
Dampaknya dapat sangat luas. SIMRS tidak dapat digunakan, rekam medis elektronik tidak bisa dibuka, server PACS kehilangan ketersediaan, dan sistem administrasi maupun keuangan mengalami gangguan.
Dokter mungkin tidak dapat mengakses riwayat pengobatan pasien. Petugas radiologi kesulitan membuka hasil pemeriksaan sebelumnya. Petugas farmasi dapat mengalami hambatan dalam memeriksa informasi resep.
Rumah sakit akhirnya harus kembali menggunakan prosedur manual atau sistem cadangan sambil berupaya memulihkan infrastruktur.
2. Distributed Denial of Service (DDoS)
Serangan DDoS dilakukan dengan membanjiri layanan jaringan atau server menggunakan lalu lintas dalam jumlah besar sehingga layanan tidak dapat menangani permintaan yang masuk.
Akibatnya, aplikasi pendaftaran online, portal pasien, sistem antrean, maupun layanan digital rumah sakit dapat menjadi lambat atau tidak dapat diakses.
Walaupun DDoS tidak selalu menyebabkan pencurian data, gangguan terhadap layanan penting dapat memengaruhi pelayanan pasien dan komunikasi antarunit.
3. Pencurian Akun dan Pengambilalihan Akses
Serangan juga dapat terjadi ketika pelaku berhasil memperoleh username dan password milik pegawai, dokter, administrator, atau vendor.
Akses tersebut dapat digunakan untuk masuk ke sistem, melihat informasi pasien, mengubah data, atau melakukan tindakan lain sesuai kewenangan akun yang berhasil dikuasai.
Jika akun administrator berhasil diambil alih, dampaknya dapat lebih besar karena pelaku mungkin memiliki kemampuan mengubah konfigurasi sistem atau mengakses banyak sumber data.
4. Malware dan Serangan terhadap Server
Malware merupakan perangkat lunak berbahaya yang dapat mengganggu, merusak, atau mengambil informasi dari sistem komputer.
Jika malware masuk ke jaringan rumah sakit, dampaknya dapat menyebar ke beberapa perangkat dan server, terutama apabila segmentasi jaringan dan pengendalian akses tidak memadai.
5. Serangan terhadap Vendor dan Pihak Ketiga
Rumah sakit bekerja sama dengan banyak penyedia layanan teknologi, seperti vendor SIMRS, PACS, RIS, cloud, data center, jaringan, dan pemeliharaan perangkat medis.
Apabila salah satu penyedia layanan mengalami insiden keamanan, koneksi atau akses yang dimilikinya dapat menimbulkan risiko bagi rumah sakit yang menjadi pelanggannya.
Karena itu, keamanan vendor dan pihak ketiga harus menjadi bagian dari strategi keamanan rumah sakit.
Apa yang Terjadi Jika SIMRS Rumah Sakit Lumpuh?
SIMRS merupakan salah satu sistem utama yang menghubungkan berbagai aktivitas pelayanan dan administrasi rumah sakit.
Ketika SIMRS mengalami gangguan besar, dampaknya dapat menjalar ke banyak unit.
Bagian pendaftaran dapat kesulitan melakukan registrasi pasien. Petugas rekam medis mungkin tidak dapat membuka riwayat kunjungan. Bagian rawat inap mengalami hambatan dalam mengakses informasi administrasi dan pelayanan. Farmasi dapat mengalami kesulitan memproses resep elektronik.
Bagian keuangan dan administrasi juga dapat terganggu karena informasi transaksi dan pelayanan tidak dapat diakses secara normal.
Jika rumah sakit tidak memiliki prosedur operasional saat sistem mati, antrean pasien dapat meningkat, proses administrasi menjadi lambat, dan tenaga medis harus menghabiskan lebih banyak waktu untuk mencari informasi yang sebelumnya tersedia secara elektronik.
Dalam kondisi darurat, keterlambatan memperoleh informasi pasien dapat meningkatkan risiko kesalahan komunikasi dan keputusan klinis.
Dampak Serangan Siber terhadap PACS dan Pelayanan Radiologi
PACS memiliki peran penting dalam pelayanan radiologi modern. Sistem ini menyimpan dan mendistribusikan citra medis dari berbagai perangkat, seperti CT Scan, MRI, X-Ray, dan Ultrasound.
Apabila PACS mengalami serangan siber atau tidak dapat diakses, dokter radiologi mungkin tidak dapat membuka citra pemeriksaan untuk melakukan interpretasi.
Dampaknya tidak hanya dirasakan oleh instalasi radiologi. Unit gawat darurat, rawat inap, ICU, dan unit lainnya juga dapat terdampak karena membutuhkan hasil pemeriksaan radiologi untuk mendukung keputusan medis.
Sebagai contoh, pasien dengan dugaan stroke, trauma kepala, atau kondisi kegawatdaruratan lainnya mungkin membutuhkan pemeriksaan CT Scan. Jika citra hasil pemeriksaan tidak dapat diakses akibat gangguan PACS, proses interpretasi dan koordinasi pelayanan dapat mengalami keterlambatan.
Hal serupa dapat terjadi pada pemeriksaan MRI dan X-Ray yang dibutuhkan untuk diagnosis maupun pemantauan kondisi pasien.
Perlu dibedakan bahwa gangguan PACS tidak selalu berarti perangkat CT Scan atau MRI ikut berhenti bekerja. Namun, apabila sistem pengiriman, penyimpanan, dan distribusi citra tidak tersedia, alur pelayanan radiologi tetap dapat terganggu secara signifikan.
Dampak terhadap RIS, LIS, dan Sistem Farmasi
Gangguan sistem juga dapat menjalar ke berbagai aplikasi pendukung pelayanan medis.
RIS mengelola permintaan pemeriksaan, penjadwalan, status pemeriksaan, dan laporan radiologi. Jika RIS tidak tersedia, koordinasi antara dokter pengirim, radiografer, dan dokter radiologi dapat menjadi lebih lambat.
LIS mengelola proses pemeriksaan laboratorium. Gangguan LIS dapat menyebabkan hambatan dalam penerimaan permintaan pemeriksaan, pencatatan sampel, pengolahan hasil, dan distribusi informasi kepada dokter.
Sistem farmasi juga memiliki peran penting dalam memastikan obat diberikan sesuai resep dan informasi pasien. Apabila sistem tersebut tidak dapat digunakan, petugas harus menerapkan prosedur alternatif yang aman agar tidak terjadi kesalahan pemberian obat.
Artinya, satu insiden siber dapat memengaruhi berbagai bagian rumah sakit secara bersamaan apabila sistem-sistem tersebut memiliki ketergantungan yang tinggi.
Dampak Paling Serius: Keselamatan Pasien Terancam
Inilah alasan mengapa serangan siber terhadap rumah sakit tidak boleh dianggap sebagai gangguan IT biasa.
Dalam pelayanan kesehatan, waktu sangat penting. Dokter membutuhkan informasi yang akurat untuk menentukan tindakan. Perawat membutuhkan instruksi dan catatan pengobatan. Laboratorium dan radiologi harus dapat mengirimkan hasil pemeriksaan tepat waktu.
Ketika sistem digital tidak tersedia, beberapa risiko dapat muncul:
- Keterlambatan diagnosis karena hasil pemeriksaan tidak dapat diakses.
- Hambatan dalam mengetahui riwayat penyakit dan alergi pasien.
- Kesulitan memverifikasi resep dan riwayat pemberian obat.
- Keterlambatan koordinasi antara dokter dan unit pelayanan.
- Peningkatan risiko kesalahan pencatatan ketika menggunakan prosedur manual.
- Gangguan terhadap kesinambungan pelayanan pasien.
Bukan berarti setiap gangguan sistem otomatis menyebabkan cedera pasien. Namun, semakin lama sistem kritis tidak tersedia dan semakin tidak siap prosedur alternatif rumah sakit, semakin besar potensi risikonya.
Dampak Finansial dan Reputasi bagi Rumah Sakit
Selain berdampak pada pelayanan medis, serangan siber dapat menimbulkan kerugian finansial yang besar.
Rumah sakit mungkin harus mengeluarkan biaya untuk investigasi digital, pemulihan server, penggantian perangkat, konsultasi keamanan, dan pemulihan data.
Operasional yang terganggu juga dapat mengurangi kapasitas pelayanan. Proses administrasi dan klaim dapat tertunda, sementara rumah sakit tetap harus membiayai tenaga kerja, infrastruktur, dan kebutuhan operasional lainnya.
Kerusakan reputasi juga dapat berlangsung lebih lama dibandingkan gangguan sistem itu sendiri.
Pasien dan keluarga tentu ingin mengetahui apakah informasi kesehatan mereka aman. Apabila rumah sakit tidak mampu menjelaskan insiden dan langkah penanganannya secara transparan, kepercayaan masyarakat dapat menurun.
Mengapa PACS, RIS, SIMRS, dan RME Harus Memiliki Perlindungan Terintegrasi?
Salah satu tantangan rumah sakit adalah penggunaan berbagai aplikasi dari vendor yang berbeda.
SIMRS mungkin berasal dari satu penyedia, PACS dari penyedia lainnya, RIS dari vendor berbeda, sedangkan server dan jaringan dikelola oleh tim internal atau pihak ketiga.
Jika masing-masing sistem memiliki kebijakan keamanan sendiri tanpa koordinasi, rumah sakit dapat memiliki banyak titik kelemahan.
Karena itu, keamanan harus dirancang sebagai satu arsitektur terpadu.
Beberapa prinsip yang perlu diterapkan meliputi:
Pertama, segmentasi jaringan. Jaringan perangkat medis, server, administrasi, dan akses eksternal perlu dipisahkan sesuai kebutuhan operasional dan risiko.
Kedua, pengendalian hak akses. Setiap pengguna harus memperoleh akses sesuai tanggung jawabnya. Akses administrator dan vendor harus dibatasi serta diawasi.
Ketiga, enkripsi komunikasi. Pertukaran data antara RME, SIMRS, RIS, PACS, LIS, dan sistem lainnya perlu dilindungi dengan mekanisme keamanan yang sesuai.
Keempat, pemantauan aktivitas. Rumah sakit perlu memiliki audit log dan sistem pemantauan untuk mendeteksi aktivitas tidak wajar.
Kelima, backup dan pemulihan. Data harus memiliki cadangan yang terlindungi dari serangan, terpisah dari sistem utama, dan diuji pemulihannya secara berkala.
Keenam, pengujian keamanan. Rumah sakit perlu melakukan evaluasi kerentanan dan pengujian keamanan secara berkala dengan ruang lingkup serta izin yang jelas.
Rumah Sakit Harus Memiliki Rencana Ketika Sistem Digital Mati
Salah satu kesalahan dalam pengelolaan teknologi rumah sakit adalah menganggap sistem digital akan selalu tersedia.
Padahal, tidak ada sistem yang dapat dijamin bebas dari gangguan. Serangan siber, kerusakan perangkat keras, gangguan listrik, kesalahan konfigurasi, dan bencana lainnya dapat menyebabkan sistem tidak tersedia.
Karena itu, rumah sakit harus memiliki Business Continuity Plan (BCP) dan Disaster Recovery Plan (DRP).
BCP memastikan pelayanan penting tetap dapat berjalan ketika sistem mengalami gangguan. Sementara itu, DRP mengatur bagaimana infrastruktur dan data dipulihkan secara aman.
Rumah sakit perlu menyiapkan prosedur manual sementara untuk pendaftaran, pencatatan tindakan, resep, pemeriksaan laboratorium, dan pelayanan radiologi. Setiap prosedur harus mengatur bagaimana data manual direkonsiliasi kembali ke sistem setelah layanan pulih.
Rumah sakit juga perlu menetapkan target waktu pemulihan sistem atau Recovery Time Objective (RTO), serta batas kehilangan data yang dapat ditoleransi atau Recovery Point Objective (RPO).
Hal ini sangat penting untuk memastikan bahwa gangguan teknologi tidak membuat rumah sakit kehilangan kemampuan memberikan pelayanan dasar kepada pasien.
Regulasi Indonesia dan Tanggung Jawab Keamanan Sistem Rumah Sakit
Perlindungan sistem kesehatan digital di Indonesia memiliki dasar hukum yang harus diperhatikan.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur bahwa data kesehatan termasuk Data Pribadi yang bersifat spesifik. Pengendali data wajib menerapkan langkah perlindungan yang sesuai untuk menjaga keamanan data yang diproses.
Sementara itu, Peraturan Menteri Kesehatan Nomor 24 Tahun 2022 tentang Rekam Medis mengatur penyelenggaraan Rekam Medis Elektronik dengan memperhatikan kerahasiaan, integritas, dan ketersediaan data.
Dengan demikian, keamanan sistem rumah sakit bukan hanya kebutuhan teknis, melainkan bagian dari tanggung jawab pengelolaan informasi dan pelayanan kesehatan.
Rumah sakit harus memastikan sistem yang digunakan memiliki perlindungan yang memadai, prosedur penanganan insiden, dan mekanisme pemulihan ketika terjadi gangguan.
Masa Depan Rumah Sakit Digital Harus Dibangun dengan Keamanan
Digitalisasi rumah sakit akan terus berkembang. Penggunaan cloud PACS, kecerdasan buatan dalam radiologi, integrasi data kesehatan, telemedicine, dan interoperabilitas melalui standar HL7 serta FHIR akan semakin luas.
Namun, kemajuan tersebut harus diikuti dengan peningkatan keamanan.
Rumah sakit tidak cukup hanya membeli aplikasi yang memiliki banyak fitur. Mereka harus memahami bagaimana data dikelola, bagaimana komunikasi antarsistem dilindungi, siapa yang memiliki akses, dan bagaimana pelayanan tetap berjalan ketika terjadi serangan.
Vendor teknologi kesehatan juga memiliki tanggung jawab besar untuk membangun produk yang aman, menyediakan pembaruan keamanan, mendukung pemulihan sistem, serta memberikan transparansi dalam pengelolaan data.
Keamanan siber harus menjadi bagian dari perencanaan investasi teknologi rumah sakit, bukan sekadar anggaran tambahan setelah terjadi insiden.
Kesimpulan: Serangan Siber terhadap Rumah Sakit Dapat Menjadi Ancaman terhadap Keselamatan Pasien
Serangan siber yang melumpuhkan SIMRS, RME, PACS, RIS, LIS, dan sistem pendukung lainnya dapat menyebabkan gangguan besar terhadap operasional rumah sakit.
Dampaknya bukan hanya hilangnya akses terhadap data, tetapi juga keterlambatan pemeriksaan, terhambatnya diagnosis, terganggunya pemberian obat, tertundanya pelayanan, kerugian finansial, dan menurunnya kepercayaan masyarakat.
Rumah sakit harus mulai memandang keamanan siber sebagai bagian dari keselamatan pasien dan ketahanan pelayanan kesehatan.
Kita tidak cukup hanya membangun rumah sakit yang modern dan digital. Kita juga harus memastikan bahwa rumah sakit mampu bertahan ketika sistem digital mengalami serangan atau gangguan.
Sebab, ketika sistem informasi rumah sakit lumpuh, yang terhenti bukan hanya teknologi. Pelayanan medis, keputusan klinis, dan dalam kondisi tertentu keselamatan pasien juga dapat ikut terancam.
Rumah sakit digital yang sesungguhnya bukan hanya rumah sakit yang mampu mengintegrasikan seluruh sistem, tetapi juga rumah sakit yang mampu menjaga keamanan data dan tetap memberikan pelayanan ketika teknologi mengalami gangguan.